Regulatory Compliance & Governance Auditing
The Compliance management module (/compliance) enables enterprise organizations to enforce security baselines, monitor regulatory posture in real time, and generate audit-ready evidence for industry compliance frameworks.
Compliance Center Overview
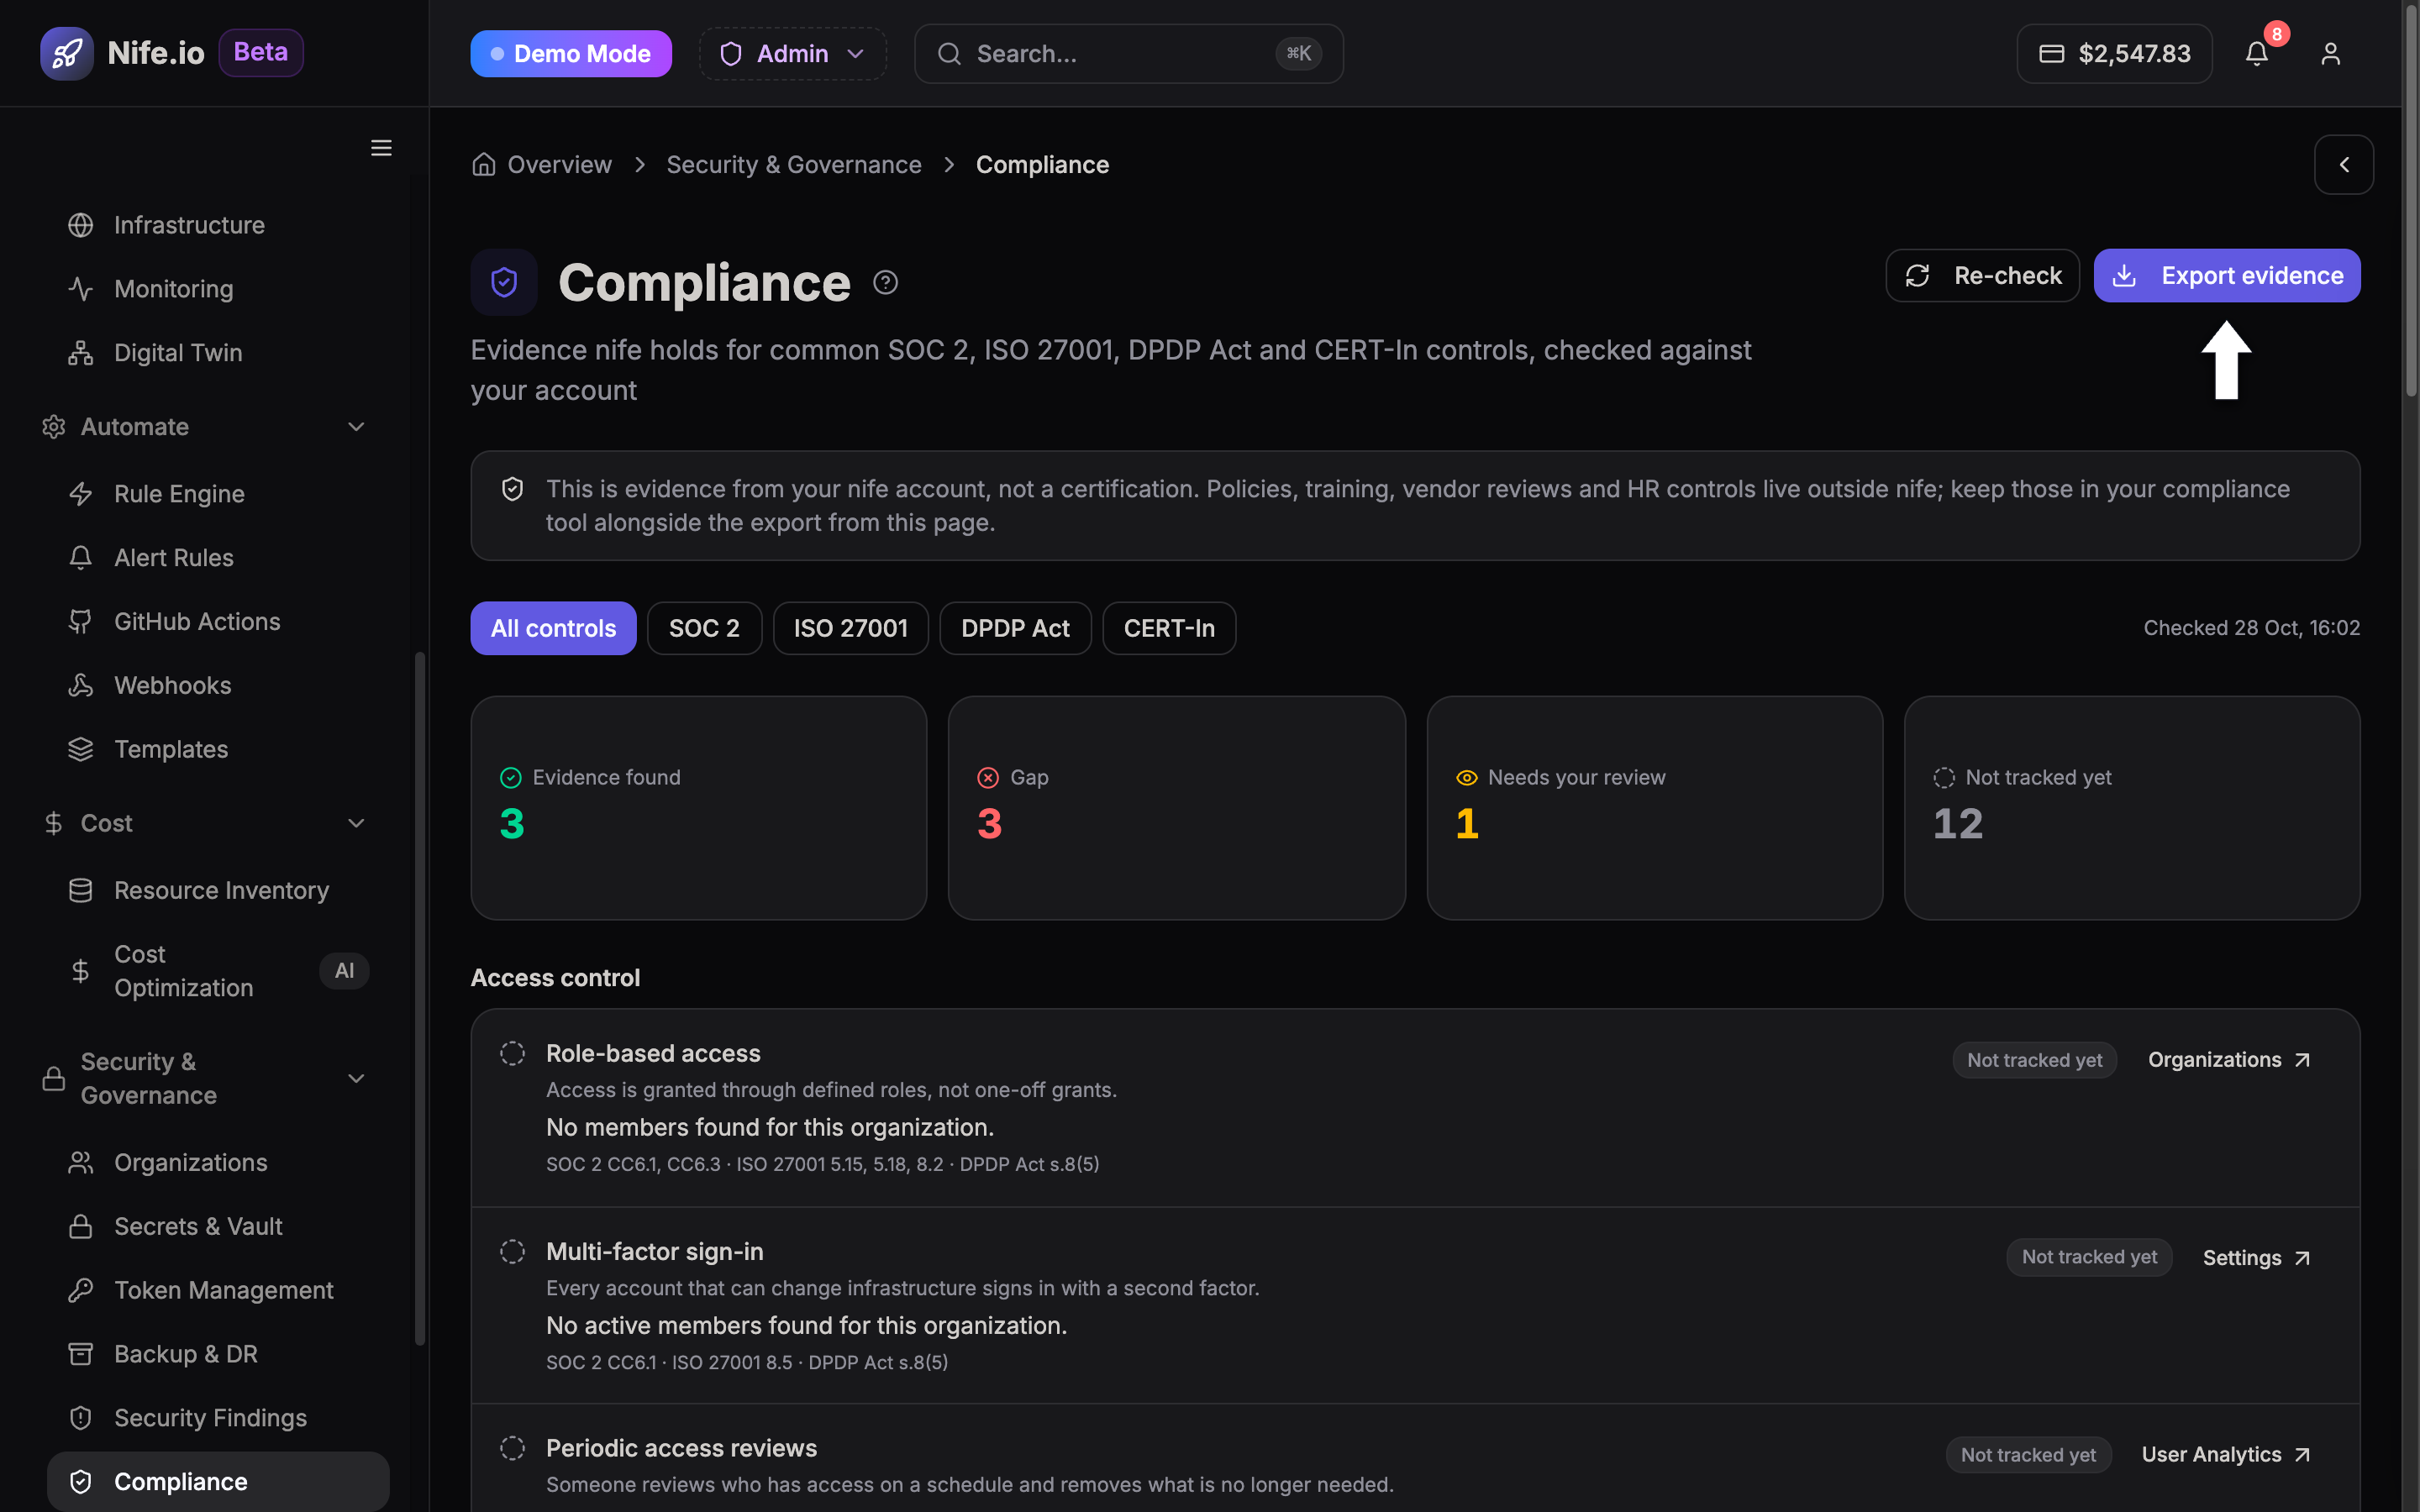
The Compliance Center evaluates your infrastructure configurations, access control policies, encryption standards, and backup frequencies against international compliance benchmarks.
Supported Regulatory Frameworks
Nife provides out-of-the-box policy rule packs for:
- SOC 2 Type II: Verifies access controls, automated audit trail immutability, data encryption at rest and in transit, and continuous disaster recovery testing.
- ISO/IEC 27001: Enforces information security management system (ISMS) controls across container lifecycles, network perimeters, and key management.
- HIPAA (Health Insurance Portability and Accountability Act): Assesses electronic protected health information (ePHI) isolation, audit logging, and data backup integrity.
- PCI-DSS (Payment Card Industry Data Security Standard): Audits firewall configurations, TLS 1.3 enforcement, zero-trust network policies, and vulnerability management.
- CIS Kubernetes Benchmark: Evaluates control plane and worker node hardening against Center for Internet Security standards.
Continuous Compliance Controls
1. Automated Policy Assessment
- Scans cluster manifests for security policy violations (e.g., privileged containers, root user execution, unencrypted environment variables, missing resource limits).
- Assigns a live Compliance Health Score (0–100%) with passed, warning, and failed control breakdowns.
2. Audit Evidence & Artifact Export
- Download comprehensive PDF and CSV compliance audit packages with one click.
- Provide cryptographically verified audit trails of user access, deployment history, and configuration changes to external auditors.
3. Remediation Guidance
- Detailed step-by-step instructions and kubectl command snippets to remediate non-compliant controls and maintain certification readiness.